این هفته در دنیای تکنولوژی چه گذشت؟
۳ تا ۹ آگوست ۲۰۲۶
اگر فقط تیترهای بزرگ دنیای تکنولوژی را این هفته دیده باشی، احتمالاً فکر میکنی باز هم همهچیز خلاصه شده به محصول بعدی، مدل بعدی و شرکتی که قرار است دنیا را عوض کند.
ولی این هفته داستان یکم فرق داشت.
گوگل ساختار مدیریتی دیپمایند را عوض کرد و جف دین بعد از نزدیک ۲۷ سال از گوگل بیرون آمد تا همراه چند نفر از قدیمیهای این شرکت یک کار تازه راه بیندازد. AMD رفت سراغ یک استارتاپ چیپساز که نگاه متفاوتی به پردازش مدلها دارد. هکرها به زیرساخت SharePoint دولت سوئیس دسترسی پیدا کردند. یک آسیبپذیری بحرانی در Metabase در حملات واقعی مورد سوءاستفاده قرار گرفت. حملات باجافزاری دوباره بالا رفتند. Transmission فورک شد. و اپل هم مجبور شد چند مشکل امنیتی جدی در macOS را برطرف کند.
پس اگر بخواهم کل هفته را در یک جمله خلاصه کنم، بیشتر از اینکه هفتهی «محصولات جدید» باشد، هفتهی چیزهایی بود که زیرِ تکنولوژی اتفاق میافتند.
سرور.
چیپ.
دیتابیس.
امنیت.
اوپنسورس.
و آدمهایی که همهی اینها را میسازند.
بریم سراغش.
گوگل ساختار مدیریتی بخش هوش مصنوعی خودش را بههم ریخت
احتمالاً مهمترین خبر تکنولوژی این هفته همین بود.
گوگل ساختار مدیریتی Google DeepMind را تغییر داد. دمیس هسابیس از مدیریت روزمرهی دیپمایند فاصله میگیرد و به عنوان رئیس Google DeepMind و Chief Scientist آلفابت فعالیت میکند و در عوض، کورای کاووکچوگلو مسئولیت اجرایی خیلی بیشتری میگیرد.
همزمان، جف دین بعد از نزدیک ۲۷ سال از گوگل جدا شد. سانجی گمَوات، اوریول وینیالس و کووک لی هم همراه او هستند تا شرکتی به نام Discovery Loop راه بیندازند؛ شرکتی که میخواهد از محاسبات و فناوری برای جلو بردن تحقیقات علمی و مهندسی استفاده کند.
خود گوگل هم قرار است از این شرکت حمایت کند.
و این قسمت ماجرا واقعاً جالب است.
چون جف دین یک مدیر معمولی نیست که یک روز صبح از خواب بیدار شده باشد و گفته باشد «بریم استارتاپ بزنیم».
او یکی از آدمهایی است که بخش بزرگی از زیرساخت گوگل در مقیاس عظیم را ساخته. وقتی چنین آدمی بعد از نزدیک سه دهه از شرکت جدا میشود، نمیشود راحت از کنارش رد شد.
من فکر نمیکنم این اتفاق بهتنهایی یعنی گوگل دارد از هم میپاشد.
ولی یک چیز را خیلی خوب نشان میدهد:
گوگل دارد روش کار کردنش را عوض میکند.
هسابیس فرصت بیشتری پیدا میکند که روی تحقیقات بلندمدت و مسیر علمی تمرکز کند.
کورای مسئولیت بیشتری برای ادارهی تیم و جلو بردن محصولها میگیرد.
و جف دین هم میرود تا یک چیز کاملاً متفاوت را امتحان کند.
راستش تفکیک این دو کار منطقی است.
یک نفر باید به این فکر کند که تکنولوژی ده سال بعد قرار است کجا باشد.
یک نفر هم باید مطمئن شود چیزی که قرار است امسال عرضه شود، بالاخره امسال عرضه شود.
باید دید گوگل میتواند بدون از دست دادن فرهنگ تحقیقاتی خودش، سریعتر حرکت کند یا نه.
AMD رفت سراغ یک چیپساز با یک ایدهی متفاوت
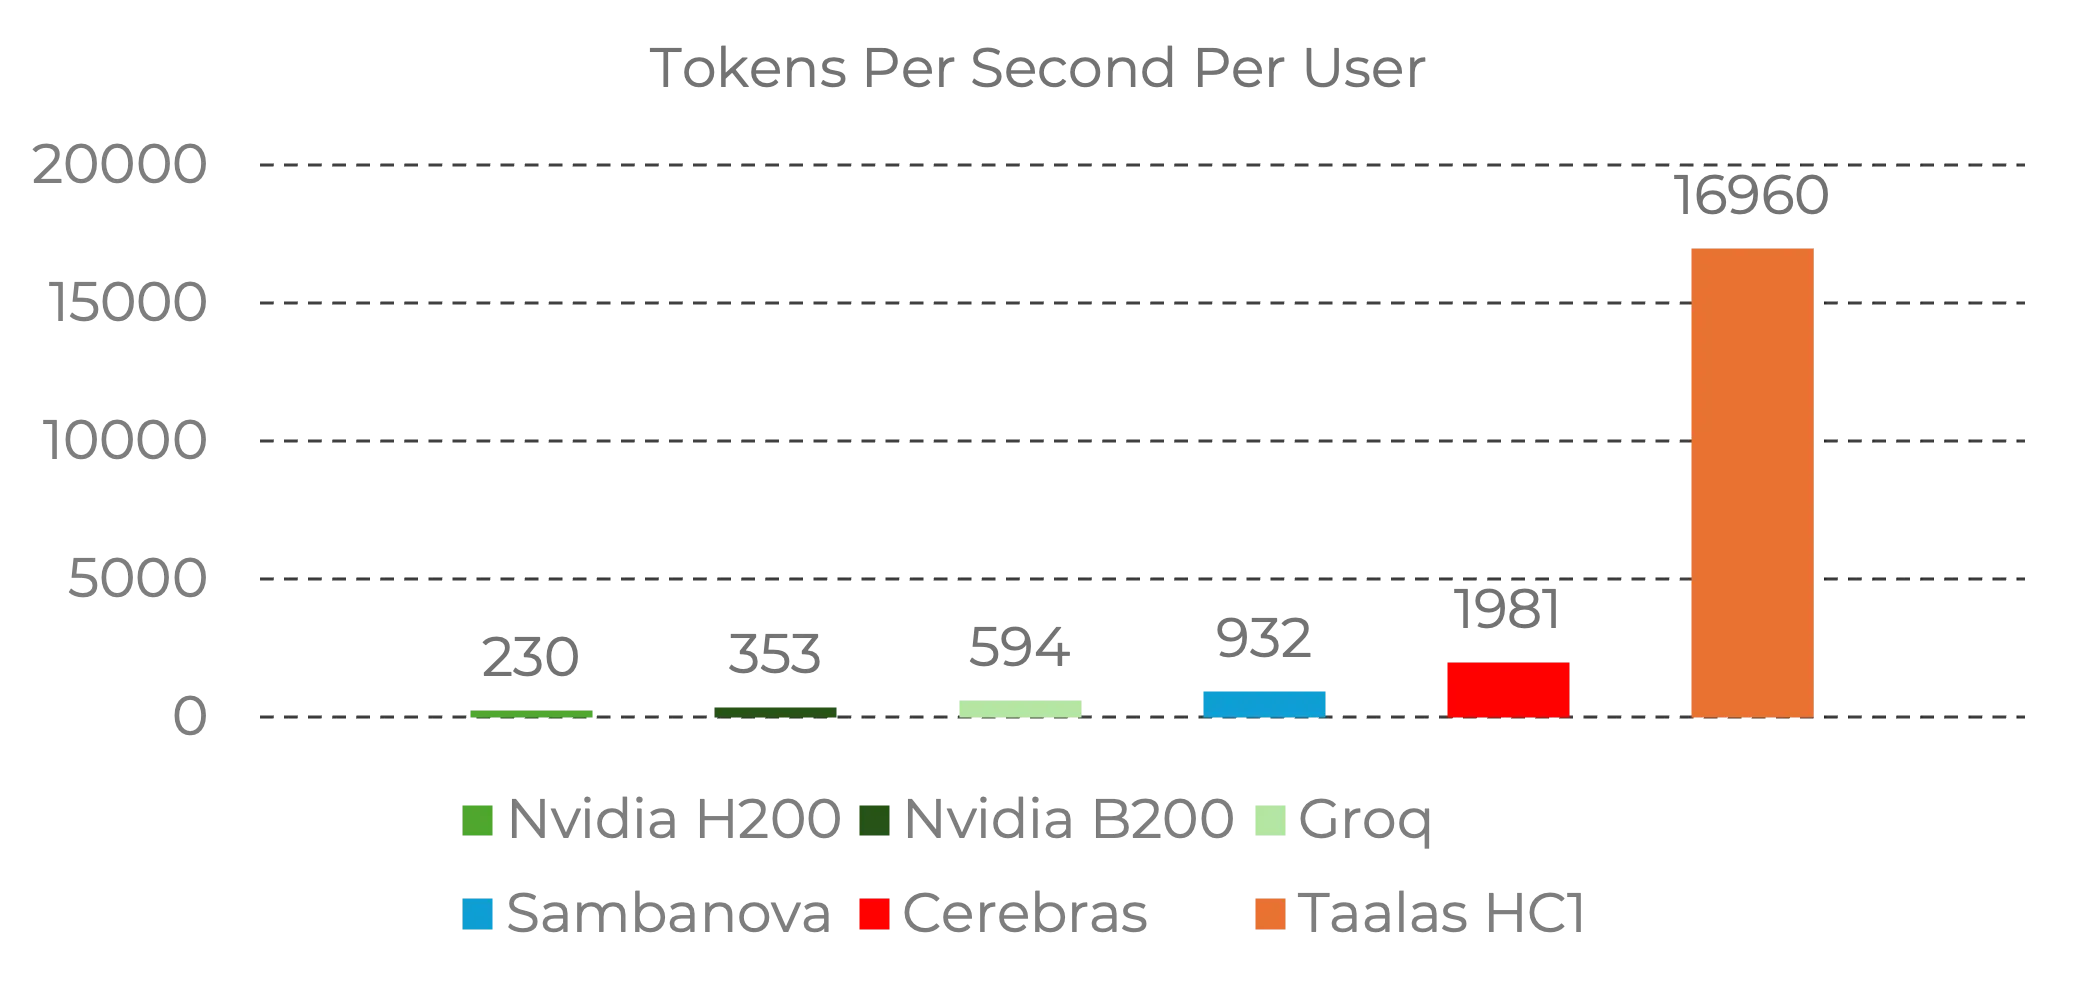
AMD این هفته توافق خرید Taalas را اعلام کرد؛ یک استارتاپ کانادایی که روی چیپهای تخصصی برای پردازش مدلها کار میکند.
کلمهی مهم اینجا «تخصصی» است.
یک GPU معمولی قرار است کلی نوع کار مختلف را انجام بدهد.
اما Taalas رویکرد محدودتر و مشخصتری دارد: سختافزار را تا جای ممکن برای خودِ کاری که قرار است انجام شود بهینه کند و بخشی از گلوگاههای مربوط به حافظه و پردازش را کم کند.
نتیجه میتواند سرعت و بهرهوری خیلی بالاتری باشد.
البته اینجا یک «ولی» بزرگ داریم.
هرچقدر سختافزار تخصصیتر شود، انعطافش هم کمتر میشود.
اما اگر قرار باشد یک workload مشخص میلیونها بار در دیتاسنتر اجرا شود، شاید این معامله کاملاً منطقی باشد.
و احتمالاً دلیل علاقهی AMD هم همین است.
جنگ چیپها دیگر فقط این نیست که چه کسی GPU سریعتری میسازد.
رقابت دارد میرود سمت کل زنجیره:
CPU.
GPU.
شبکه.
حافظه.
نرمافزار.
و حالا چیپهای اختصاصی.
AMD گفته قرار است فناوری Taalas را وارد نقشهی راه شتابدهندههای خودش کند و آن را در کنار GPUهای Instinct به کار بگیرد.
یعنی احتمالاً در آینده قرار نیست یک نوع پردازنده همهکاره باشد و تمام بار را به دوش بکشد.
هکرها وارد سرورهای SharePoint دولت سوئیس شدند
خب، این یکی دیگر چندان بامزه نیست.
دولت سوئیس تأیید کرده که مهاجمان به سرورهای SharePoint متعلق به دفتر فناوری اطلاعات فدرال این کشور دسترسی غیرمجاز پیدا کردهاند.
فعالیت مشکوک در ۲۸ جولای شناسایی شد و تا ۳۱ جولای مشخص شد حدود ۲۰۰ حساب درگیر دسترسی غیرمجاز شدهاند.
مقامهای سوئیس گفتهاند این حمله به زیرساخت SharePoint مربوط بوده و احتمال میدهند مهاجمان از آسیبپذیریهایی که اخیراً وصله شدهاند استفاده کرده باشند.
ولی چیزی که برای من جالبتر است خود SharePoint نیست.
دوباره یادمان میاندازد که:
سرور خودت را داشتن، به معنی امن بودنش نیست.
اتفاقاً وقتی زیرساخت را خودت نگه میداری، مسئولیت بیشتری هم روی دوشت است.
باید patch کنی.
باید لاگها را ببینی.
باید backup داشته باشی.
باید دسترسیها را محدود کنی.
و باید مطمئن شوی چیزی که به اینترنت وصل کردهای، یک سوراخ امنیتی بزرگ وسطش ندارد.
هکر هم واقعاً برایش مهم نیست سرور کجاست.
AWS؟
Azure؟
دیتاسنتر دولت؟
یک رک گوشهی شرکت؟
اگر یک سرویس آسیبپذیر از اینترنت قابل دسترسی باشد، برای مهاجم همین کافی است.
یک zero-day در Metabase برای سرقت داده استفاده شد
اگر خودت زیرساخت analytics نگه میداری، این خبر برایت خیلی مهمتر است.
یک آسیبپذیری بسیار جدی از نوع SQL injection در Metabase در قالب zero-day مورد سوءاستفاده قرار گرفته.
طبق توضیحات Metabase، مهاجم میتواند با سوءاستفاده از این مشکل به یک نمونهی آسیبپذیر دسترسی مدیریتی پیدا کند و از آنجا به اطلاعات و credentialهای مربوط به دیتابیسهای متصل برسد.
Framework و Tally از جمله شرکتهایی بودند که دربارهی افشای اطلاعات در ارتباط با این حمله اطلاعرسانی کردند.
و این دقیقاً همان جایی است که جملهی «بابا فقط یه dashboardـه» میتواند خطرناک شود.
Metabase احتمالاً به یک دیتابیس واقعی وصل است.
اطلاعات مشتری.
سفارشها.
آمار داخلی.
حسابهای کاربری.
شاید حتی production.
پس خود dashboard هم تبدیل میشود به بخشی از مرز امنیتی سیستم.
یک قانون خیلی ساده این وسط وجود دارد:
هر سرویسی که به دیتابیس تو دسترسی دارد، بخشی از سطح حملهی همان دیتابیس است.
مهم نیست open source باشد.
مهم نیست معروف باشد.
اگر میتواند به دادههای تو برسد، باید جدی گرفته شود.
و اگر Metabase را self-host کردهای، این دقیقاً از آن هفتههایی است که جملهی «بعداً آپدیتش میکنم» خیلی تصمیم خوبی نیست.
باجافزارها دوباره بالا رفتند
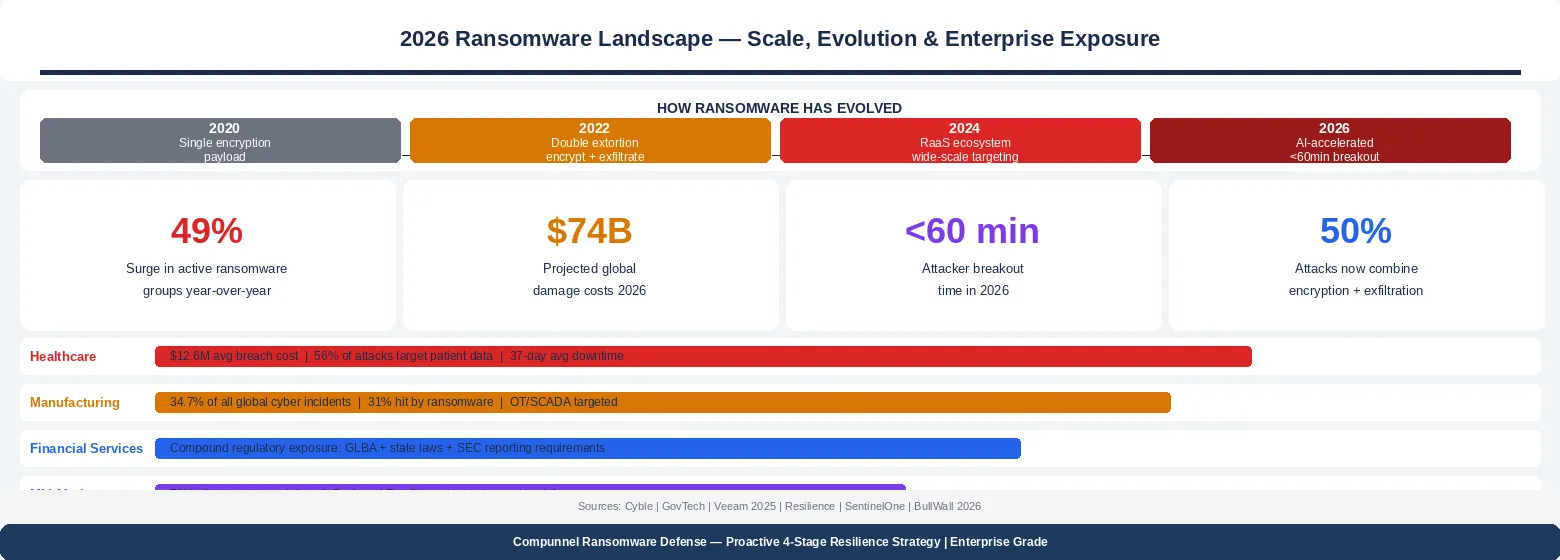
طبق گزارش Comparitech برای جولای ۲۰۲۶، تعداد حملات باجافزاری ثبتشده از ۶۶۸ مورد در ژوئن به ۷۹۹ مورد در جولای رسیده.
یعنی حدود ۱۹ درصد رشد؛ تقریباً ۲۶ حمله در روز.
ولی چیزی که برای من جالبتر است این قسمت است:
در حالی که کل صنعت تکنولوژی مدام دربارهی محصول جدید، چیپ جدید و buzzword بعدی حرف میزند، ransomware هنوز دارد با تعداد زیادی از روشهای کاملاً معمولی پول درمیآورد.
نرمافزار patch نشده.
رمزهای دزدیدهشده.
دسترسی راه دورِ باز.
مهندسی اجتماعی.
آسیبپذیریهای قدیمی.
همیشه لازم نیست یک حملهی عجیب و غریب و فوقالعاده پیچیده اتفاق بیفتد.
گاهی فقط یک سرور فراموششده کافی است.
برای همین امنیت فقط مشکل تیم امنیت نیست.
مشکل مهندسی است.
مشکل deployment است.
مشکل backup است.
مشکل password است.
و گاهی هم مشکل این است که:
«یکی این سرویس را شش ماه پیش روی اینترنت باز گذاشته و یادش رفته ببندتش.»
ائتلاف Open Secure AI Alliance دارد جدیتر میشود
NVIDIA و چندین شرکت تکنولوژی دیگر ائتلاف Open Secure AI Alliance را تشکیل دادهاند؛ گروهی که هدفش ساخت و بهاشتراکگذاری ابزارها و روشهای باز برای امنیت سیستمهای هوشمند است.
این هفته گروه پیشنهادهای SAFE را هم مطرح کرد؛ از جمله راهکارهایی برای جمعآوری و تحلیل incidentها و near-missهای امنیتی، اطلاعرسانی به افراد و سازمانهای درگیر و پیدا کردن الگوهای تکراری در مشکلات امنیتی.
ایده ساده است:
اگر یک شرکت یک مشکل امنیتی جدی پیدا کرد، اطلاعات مفیدش نباید داخل همان شرکت دفن شود.
امنیت وقتی خیلی گران میشود که همه مجبور باشند یک درس را جداگانه یاد بگیرند.
اگر شرکت A مورد حمله قرار بگیرد و ماهها وقت و هزینه صرف کند تا بفهمد چه اتفاقی افتاده، بعد شرکت B شش ماه بعد دوباره همان مسیر را از اول طی کند، عملاً فقط مهاجم برنده شده.
حالا باید دید این پیشنهادها واقعاً وارد ابزارهای روزمرهی توسعهدهندهها میشوند یا تبدیل میشوند به چند سند قشنگ که در کنفرانسها دربارهشان حرف میزنیم و بعد فراموششان میکنیم.
Transmission فورک شد
خب.
حالا رسیدیم به بخش مورد علاقهی بچههای open source.
Transmission، یکی از شناختهشدهترین BitTorrent clientهای دنیای لینوکس، این هفته فورک شد و پروژهای با نام ReTransmission از آن شکل گرفت.
ریشهی این جدایی به یک اختلاف قدیمی بین maintainers دربارهی مدیریت پروژه و اضافه شدن maintainerهای بیشتر برمیگردد.
و راستش؟
این یکی واقعاً open source در خالصترین حالت خودش است.
یکی میگوید:
«باید اینطوری جلو بریم.»
یکی میگوید:
«نه.»
بعد یک جایی:
git forkو تمام.
حالا دو تا پروژه داری.
😂
ولی همین یکی از قشنگترین بخشهای open source است.
Fork لزوماً شکست نیست.
گاهی پروژهی fork شده بعد از سه ماه میمیرد.
گاهی پروژهی اصلی کنار میرود.
گاهی هر دو سالها زنده میمانند.
و گاهی هم همان fork تبدیل میشود به چیزی که همه استفاده میکنند.
کد در open source قرار نیست برای همیشه تحت کنترل یک نفر بماند.
اگر community با مسیر پروژه مشکل داشته باشد، میتواند مسیر خودش را بسازد.
اپل هم هفتهی شلوغی از نظر امنیت داشت
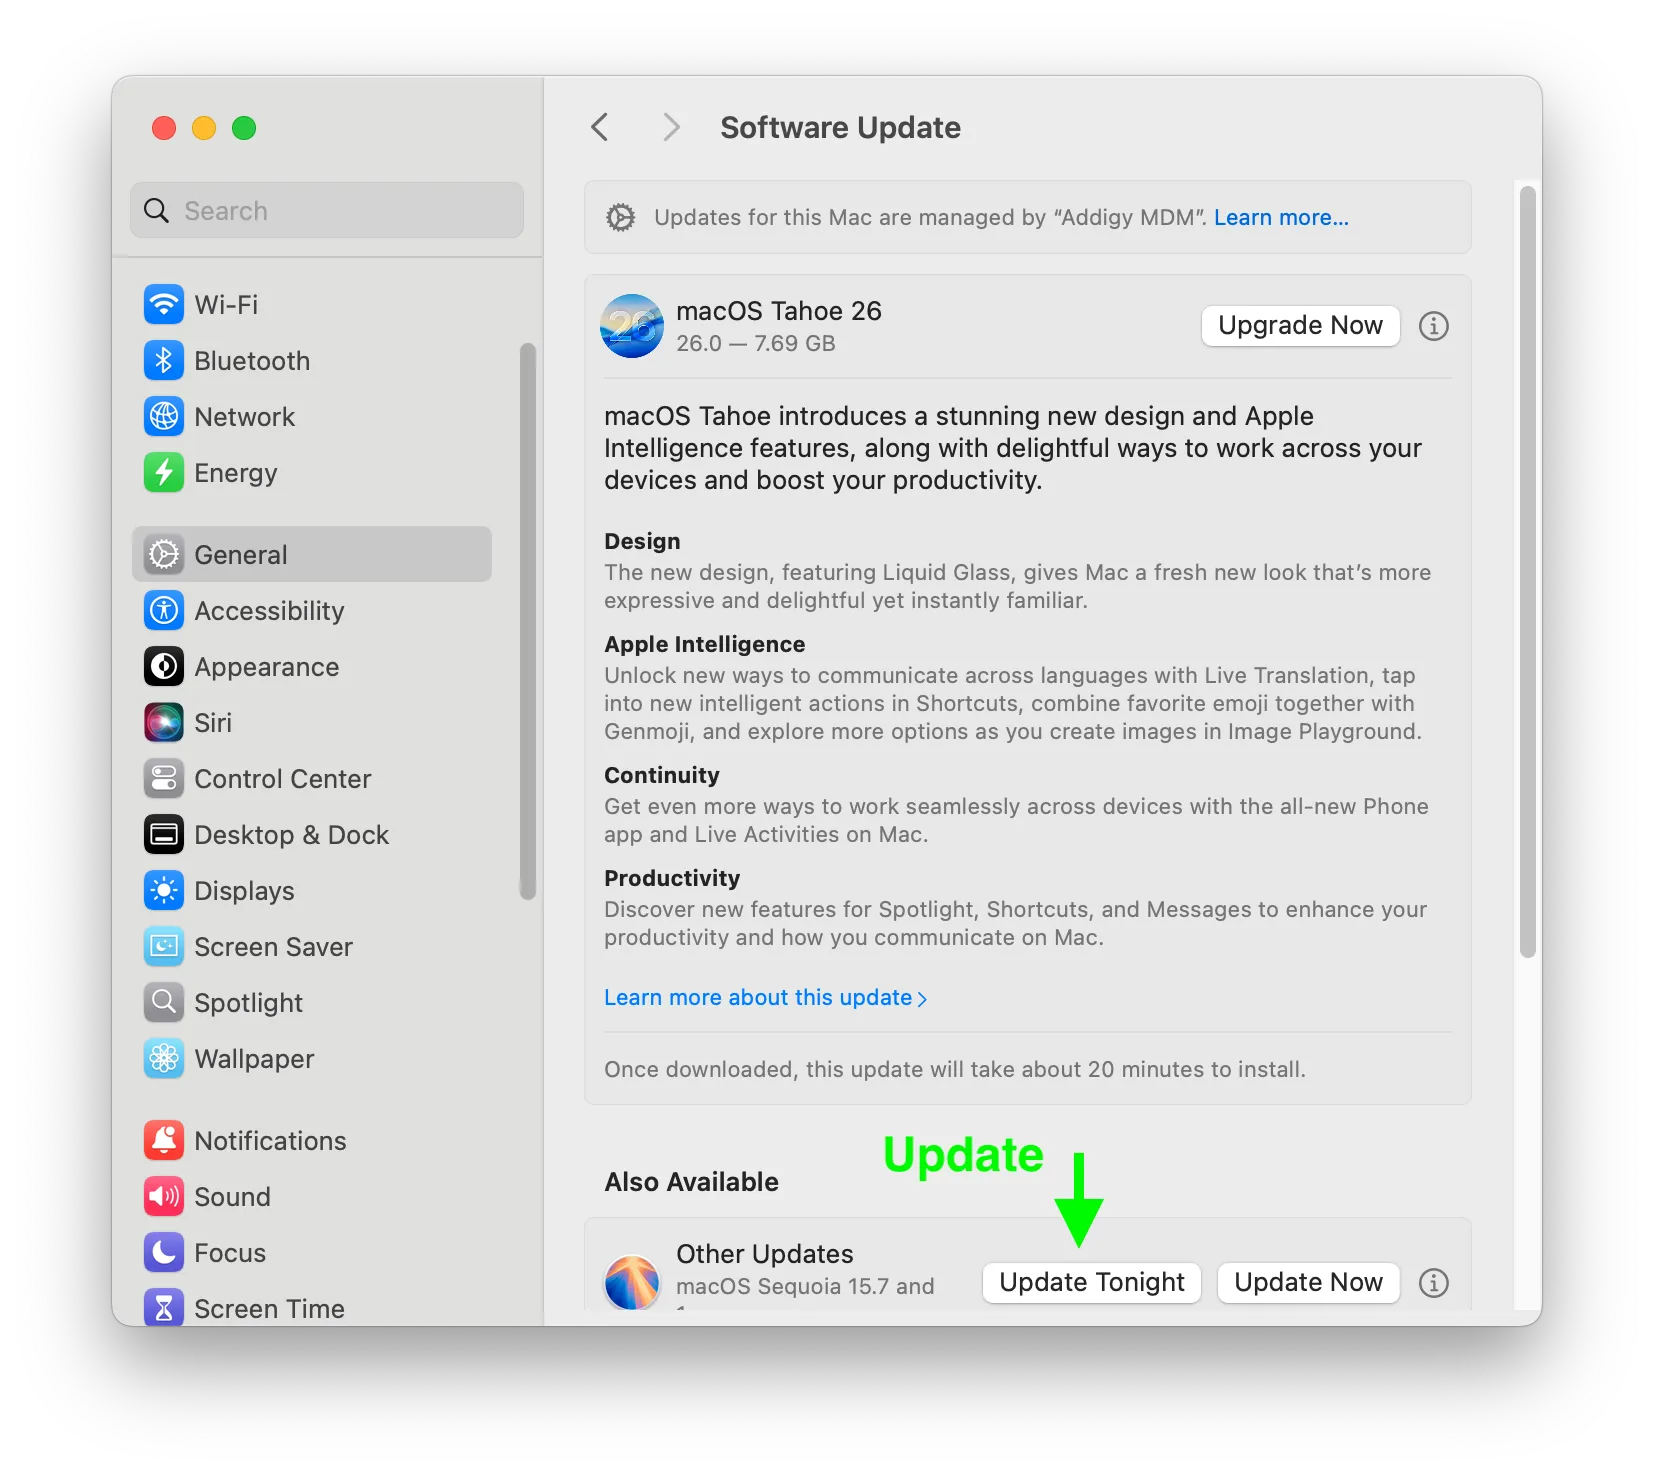
اپل هم این هفته مجبور شد چند مشکل امنیتی را در macOS برطرف کند.
آپدیتهای جدید macOS Tahoe، Sequoia و Sonoma چند آسیبپذیری جدی مربوط به Screen Sharing را برطرف میکنند؛ از جمله مشکلی که میتوانست به مهاجمی روی شبکه اجازه دهد بدون داشتن credential معتبر وارد Screen Sharing شود.
این مدل خبرها معمولاً زیر سایهی معرفی محصول گم میشوند.
ولی شاید نباید.
Screen Sharing از آن قابلیتهایی است که خیلیها یک بار فعالش میکنند و بعد دیگر اصلاً به آن فکر نمیکنند.
در حالی که هر چیزی که بتواند با دسکتاپ تو از راه دور تعامل داشته باشد، ارزش توجه بیشتری دارد.
در کنار اینها، مشکلاتی در WebKit هم مطرح شد که روی حریم خصوصی کاربران iCloud Private Relay اثر میگذاشت.
درس کلی ماجرا خیلی ساده است:
قابلیتهای privacy هم نرمافزارند.
و نرمافزار هم باگ دارد.
این به معنی بیفایده بودن کل سیستم نیست.
فقط یعنی privacy یک تیک جادویی نیست که یک بار روشنش کنی و دیگر تا آخر دنیا خیالت راحت باشد.
Pixel 11 چه خبر؟
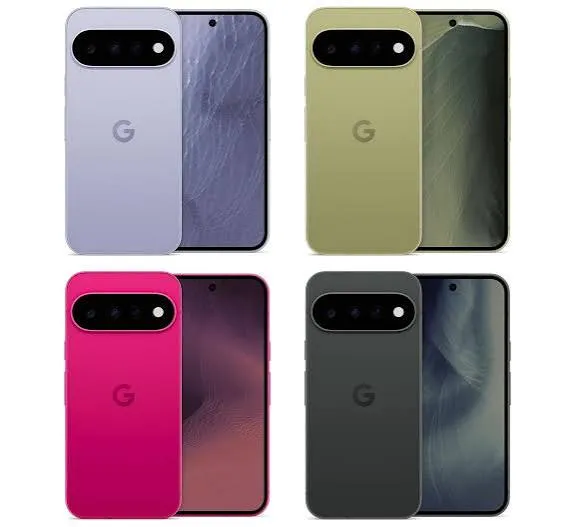
گوگل رسماً اعلام کرده رویداد Made by Google در ۱۲ آگوست ۲۰۲۶ برگزار میشود و انتظار میرود نسل جدید Pixel در آن معرفی شود.
چیزی که من از این هفته برداشتم
اگر بخواهم این هفته را خلاصه کنم، نمیگویم هفتهی هوش مصنوعی بود.
نمیگویم هفتهی موبایل بود.
و قطعاً نمیگویم یک محصول بزرگ همهچیز را تحت تأثیر قرار داد.
به نظرم این هفته دربارهی زیرساخت بود.
گوگل دارد آدمهایی را که قرار است آیندهی این شرکت را بسازند دوباره کنار هم میچیند.
AMD روی سختافزارهای تخصصیتر شرط بسته.
دولتها هنوز از طریق نرمافزارهای enterprise مورد حمله قرار میگیرند.
یک dashboard میتواند تبدیل شود به راه ورود به دیتابیس production.
Ransomware هنوز در حال رشد است.
پروژههای open source هنوز فورک میشوند و مسیر خودشان را پیدا میکنند.
و سیستمعاملها هنوز patch میشوند، چون خب...
نرمافزار، نرمافزار است.
ما معمولاً تکنولوژی را با چیزهایی که میبینیم قضاوت میکنیم.
گوشی.
اپلیکیشن.
سایت.
لپتاپ.
ولی بخش بزرگی از اتفاقات مهم جایی زیر اینها جریان دارد.
سرور.
دیتابیس.
شبکه.
کامپایلر.
Repository.
Package.
Security patch.
و یک توسعهدهنده که ساعت سه صبح نشسته و دارد فکر میکند چرا production یکدفعه تصمیم گرفته دیگر همکاری نکند.
راستش؟
برای من جذابترین بخش تکنولوژی دقیقاً همین است.
---
منابع
Comments & rating
Share your experience or reply to an existing discussion.
1 comments